Si la seed o la clave privada de tu hardware wallet ha quedado expuesta, la única defensa fiable es migrar de inmediato a una seed nueva generada en un entorno limpio. Si detectas aprobaciones de contratos sospechosas, revócalas y deja de firmar cualquier operación. Los avisos técnicos de Coinkite sobre el fallo de generación de seed en Coldcard y el trabajo forense de empresas como Recovera confirman que la rapidez de reacción determina cuánto se puede salvar.
En resumen:
- La rápida detección de transacciones no reconocidas, aprobaciones sospechosas y cambios en la pantalla del dispositivo puede limitar daños en una wallet comprometida.
- Es fundamental desconectar y fotografiar la wallet, transcribir direcciones y hashes en minutos, y no introducir la seed en sitios web antes de evaluar la situación.
- La migración segura requiere generar una nueva seed en un dispositivo actualizado, verificar en pantalla y mover fondos en fases, sin borrar la wallet antigua.
- Revisar saldo y movimientos mediante las direcciones públicas en exploradores de bloques evita exponer la seed comprometida, siendo clave para rastrear fondos robados.
- La recuperación total de fondos no está garantizada, aunque una investigación forense puede identificar rutas, actores y respaldar acciones legales en función de la rapidez de respuesta.
Tabla de contenidos
- Señales de una hardware wallet comprometida: qué mirar primero
- Qué hacer en los primeros cinco minutos, la primera hora y el primer día
- Cómo comprobar tu saldo sin conectar la seed comprometida
- Revocar aprobaciones de contratos: cuándo funciona y cuándo no basta
- Cómo migrar tus fondos a una seed nueva sin cometer errores
- ¿Se puede recuperar el dinero? Límites reales de la investigación forense
- El caso Coldcard: qué enseña el fallo de generación de seed de 2026
- Prácticas para reducir el riesgo de una futura hardware wallet hackeada
- Qué aporta una investigación forense de Recovera en estos casos
- Lo que la mayoría de usuarios sigue subestimando
- Cómo empezar tu investigación con Recovera
- Avisos técnicos y guías consultadas
- Fuentes
- Preguntas frecuentes
Señales de una hardware wallet comprometida: qué mirar primero
Distinguir la gravedad del incidente es el primer paso antes de tocar nada. No todas las señales exigen la misma urgencia, y actuar de forma desproporcionada (por ejemplo, resetear el dispositivo sin guardar evidencia) puede eliminar pruebas que luego resultan decisivas para una investigación.
Señales críticas: exigen actuar en minutos
- Transacciones salientes que no reconoces, visibles en tu explorador de bloques.
- Aprobaciones («approvals») a contratos inteligentes que nunca autorizaste, especialmente con límite ilimitado de gasto.
- La dirección de destino que aparece en la pantalla del dispositivo no coincide con la que muestra la aplicación en tu ordenador o móvil.
- Un mensaje o correo pidiéndote que introduzcas tu seed de recuperación en una web, formulario o soporte técnico, algo que ninguna hardware wallet legítima solicita nunca.
Señales importantes: investigar dentro de la primera hora
- El dispositivo se comporta de forma anómala al arrancar (pantalla distinta, firmware que no reconoces, pasos de configuración que no recuerdas haber hecho).
- Recibes alertas de inicio de sesión o de conexión desde ubicaciones o aplicaciones que no usas.
- El sello de seguridad físico del paquete o del propio dispositivo presenta marcas de apertura.
Señales sutiles: monitoreo continuo
- Pequeñas discrepancias en el historial de transacciones que no cuadran con tu actividad.
- Ralentización o comportamiento extraño en la aplicación de escritorio asociada al dispositivo.
Una hardware wallet aísla las claves privadas dentro de un chip seguro y te permite verificar cada operación en su propia pantalla, pero ese aislamiento no protege nada si la semilla de recuperación ya ha sido expuesta o si confirmas una transacción maliciosa sin comprobarla. Por eso la coincidencia entre lo que muestra tu pantalla y lo que muestra el dispositivo físico es la comprobación más fiable que existe.
Qué hacer en los primeros cinco minutos, la primera hora y el primer día
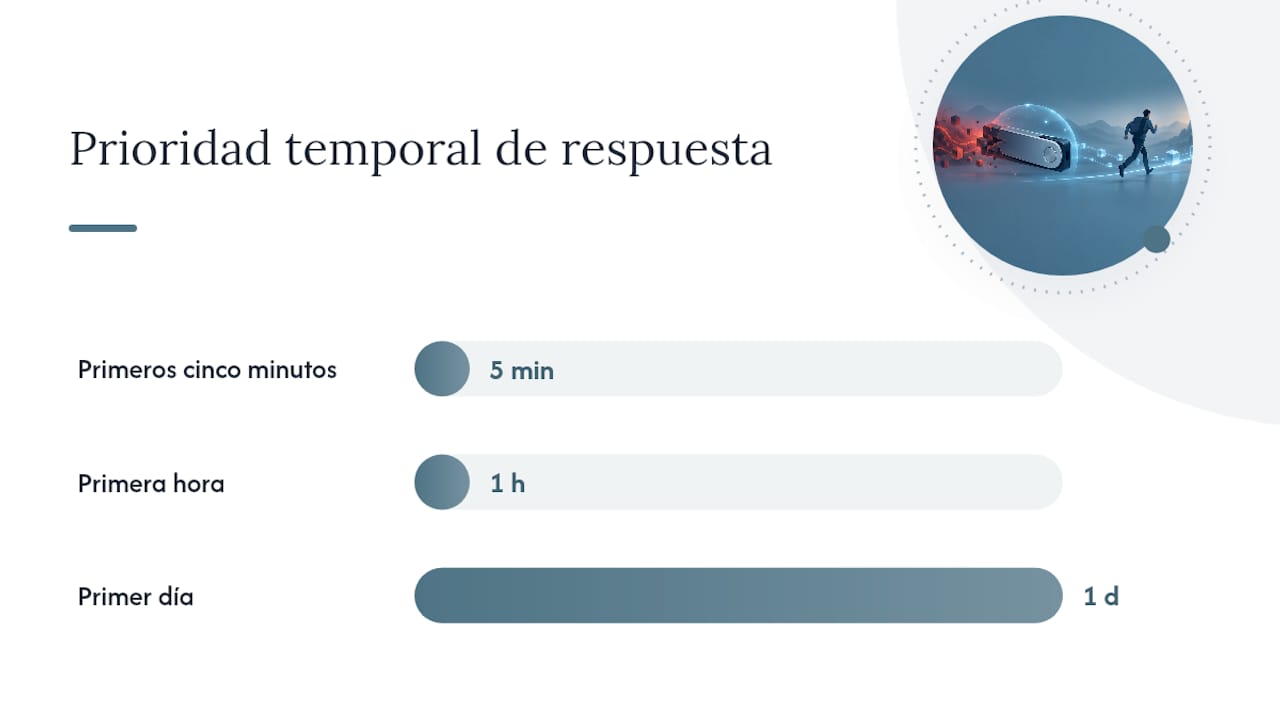
La secuencia de reacción importa tanto como cada acción individual. Actuar en el orden equivocado (por ejemplo, borrar el dispositivo antes de fotografiarlo) destruye evidencia sin necesidad.
Primeros cinco minutos
- Deja de firmar cualquier transacción y desconecta el dispositivo del ordenador o del móvil.
- Fotografía la pantalla del dispositivo, el sello físico y cualquier mensaje sospechoso antes de tocar nada más.
- Anota las direcciones implicadas y el hash de cualquier transacción no autorizada que veas en tu explorador de bloques.
- No introduzcas tu seed en ninguna web, aunque parezca oficial: ningún soporte legítimo la solicita.
Primera hora
- Consulta cada dirección pública derivada en un explorador de bloques para confirmar qué fondos quedan y qué movimientos se han producido.
- Si identificas aprobaciones de contratos sospechosas y tu seed no parece expuesta, revócalas usando una herramienta reconocida.
- Aísla otros dispositivos que hayan estado conectados a la misma wallet o red (móvil, portátil, navegador con extensiones cripto).
- Guarda capturas de pantalla con marca de tiempo de todo el historial visible.
Primer día
- Si hay indicios de exposición de la seed, genera una seed nueva en un dispositivo con firmware actualizado, en un entorno que consideres limpio.
- Diseña un plan de migración por etapas, empezando por los activos de mayor valor.
- Preserva la wallet antigua sin borrarla, como evidencia, hasta cerrar por completo la migración.
Consejo profesional: no reinicies ni actualices firmware antes de fotografiar y anotar todo lo visible. Una actualización prematura puede sobrescribir información que después necesitarás para documentar el caso.
Cómo comprobar tu saldo sin conectar la seed comprometida
No necesitas volver a introducir tu seed para saber cuánto queda. Copia cada dirección pública que tu wallet haya generado (puedes encontrarlas en el historial de tu aplicación o en copias de seguridad previas) y consúltala directamente en el explorador de bloques correspondiente a esa red.
Ese método te permite ver saldo, historial completo y fecha de cada movimiento sin volver a exponer la clave privada. Es la misma lógica que aplican los analistas forenses: trabajar sobre la información pública de la blockchain, nunca sobre las claves.
Mientras revisas el historial, documenta de forma sistemática:
- El hash de cada transacción sospechosa, junto con su fecha y hora exactas.
- Las direcciones de origen y destino implicadas en cada movimiento no autorizado.
- Capturas de pantalla del explorador y de cualquier comunicación relacionada con el incidente.
- Los metadatos del dispositivo (versión de firmware, número de serie si es visible) antes de manipularlo más.
Un dato que cambia la estrategia de investigación: cuando los fondos robados saltan a un exchange centralizado o a un puente entre blockchains, aumenta la posibilidad de identificarlos, porque esos servicios suelen aplicar procesos de verificación de identidad y conservan registros que se pueden solicitar. Combinar el rastreo de hashes con datos de proveedores y comunicaciones es precisamente la vía que documentan informes de Europol sobre evidencia electrónica como la más eficaz para respaldar una recuperación o una causa judicial.
Si detectas un salto hacia un exchange, anota el nombre exacto de la plataforma y la hora aproximada del movimiento: esa ventana temporal es la que después determinará si todavía se puede solicitar información al proveedor.
Revocar aprobaciones de contratos: cuándo funciona y cuándo no basta
Las aprobaciones son permisos que concediste, a menudo sin darte cuenta, a un contrato inteligente para gastar tokens específicos de tu wallet. Un ataque de tipo phishing suele apoyarse en firmar una aprobación con límite ilimitado, disfrazada de una operación rutinaria.
Detectar aprobaciones activas es sencillo con herramientas dedicadas a revisar permisos concedidos por dirección. Evita cualquier aplicación no oficial que te pida conectar la wallet a cambio de “limpiar” permisos: ese es, precisamente, uno de los vectores de fraude más comunes.
Los pasos seguros para revocar son:
- Conecta tu wallet solo a un verificador de aprobaciones reconocido, verificando la URL exacta antes de firmar nada.
- Revisa la lista completa de contratos con permiso activo, no solo el más reciente.
- Revoca uno a uno, confirmando cada transacción en la pantalla física del dispositivo.
- Repite la revisión en cada red donde tu wallet haya operado, no solo en la principal.
Revocar detiene el sangrado si el problema son permisos maliciosos. Pero frente a una seed o clave privada expuesta, revocar no soluciona nada: el atacante puede firmar cualquier operación con la misma autoridad que tú, así que la distinción entre aprobación revocable y exposición total de la clave es la que decide si basta con limpiar permisos o si hace falta migrar. Nuestra guía para revocar permisos de token detalla el proceso paso a paso.
Cómo migrar tus fondos a una seed nueva sin cometer errores
Migrar mal puede ser tan dañino como no migrar. El objetivo es crear una wallet nueva verificada, comprobarla con una transferencia pequeña y solo entonces mover el resto.
- Actualiza el firmware del dispositivo a la última versión oficial antes de generar la nueva seed, siguiendo el proceso de verificación de firma del fabricante.
- Genera la seed nueva en el propio dispositivo, nunca en una web o aplicación externa, y anótala en papel o en un soporte físico duradero.
- Verifica en la pantalla física del dispositivo, no en el ordenador, la primera dirección de recepción generada por la nueva seed.
- Envía una transacción de prueba de importe reducido y confirma que llega correctamente antes de mover el resto de los fondos.
- Repite el proceso para cada tipo de activo y cada red, migrando por fases en lugar de todo a la vez.
- Conserva la wallet antigua, sin borrarla, hasta confirmar que la migración completa ha funcionado y que los backups nuevos son legibles.
Este procedimiento coincide con lo que recomiendan las guías técnicas sobre cambio de hardware wallet: generar en el dispositivo actualizado, verificar en pantalla, probar con una cantidad pequeña y mantener la copia antigua como red de seguridad hasta confirmar todo.
Consejo profesional: si usas una passphrase adicional (BIP-39), recuerda que no es lo mismo que el PIN del dispositivo. La passphrase cambia las claves derivadas y añade una capa de protección real, pero perderla equivale a perder el acceso a esa cuenta para siempre.
¿Se puede recuperar el dinero? Límites reales de la investigación forense
No hay garantía de recuperación total, y cualquier promesa en sentido contrario debería hacerte sospechar. La recuperación depende de factores que escapan a tu control: la rapidez con la que actuaste, si los fondos siguen en direcciones identificables, y si han pasado por un exchange u otro proveedor que retenga registros.
Lo que sí aporta valor real es una investigación forense blockchain bien ejecutada. Su trabajo consiste en:
- Reconstruir la ruta completa de los fondos robados a través de múltiples direcciones y, si aplica, entre distintas blockchains.
- Cruzar esos movimientos con datos de proveedores (exchanges, plataformas de intercambio) para intentar identificar al actor.
- Elaborar un informe técnico que sirva como evidencia ante una denuncia o un procedimiento judicial.
La ventana temporal es determinante: cuanto antes se solicite información a un exchange sobre una cuenta que recibió fondos robados, mayor es la probabilidad de que ese proveedor todavía conserve los registros necesarios. En España, ante un incidente de este tipo conviene conservar la evidencia y valorar la denuncia; INCIBE ofrece la línea 017 como orientación gratuita en ciberseguridad para estos casos.
La combinación de trazas blockchain con solicitudes formales a proveedores y la preservación cuidadosa de evidencias digitales (registros, comunicaciones, capturas) es lo que en la práctica aumenta las probabilidades de identificar a los responsables y sostener un caso legal, según describe el propio informe de Europol sobre evidencia electrónica.
Puedes ampliar el procedimiento de denuncia en nuestra guía sobre cómo denunciar una estafa de criptomonedas en España.
El caso Coldcard: qué enseña el fallo de generación de seed de 2026
El aviso técnico publicado por Coinkite sobre determinadas unidades Coldcard Mk3 es el ejemplo más claro de un vector de ataque que muchos usuarios no contemplan: un fallo en el propio proceso de generación de la seed, no en el uso posterior del dispositivo.
El problema, según el aviso oficial de Coinkite, afectaba a la entropía usada para crear seeds en ciertas condiciones, lo que podía dejar algunas semillas generadas antes de la corrección con menos aleatoriedad de la esperada. Actualizar el firmware corrige la generación de seeds futuras, pero no repara ni hace más segura una seed que ya se creó con el firmware defectuoso.
Las lecciones prácticas de este incidente son directas:
- Un dispositivo puede funcionar perfectamente bien, sin ningún signo visible de manipulación, y aun así tener una seed comprometida desde su origen.
- La actualización de firmware por sí sola nunca sustituye a la migración cuando el fallo afecta a la generación de claves.
- Conviene revisar periódicamente los avisos de seguridad del fabricante de tu dispositivo, no solo instalar actualizaciones automáticamente.
Coinkite publicó después herramientas adicionales para verificar la integridad de las transacciones y la mezcla de entropía, y su recomendación oficial fue generar una seed nueva en firmware corregido y probar con una transacción pequeña antes de mover el resto. Es exactamente el procedimiento descrito en la sección de migración anterior.
Prácticas para reducir el riesgo de una futura hardware wallet hackeada
Prevenir cuesta mucho menos que recuperar. La mayoría de los compromisos que se investigan comparten un puñado de fallos evitables.
- Actualiza el firmware únicamente desde el canal oficial del fabricante y comprueba la firma digital antes de instalar cualquier versión.
- Genera la seed inicial solo en el propio dispositivo, nunca mediante software de terceros ni generadores online.
- Guarda los backups físicos en al menos dos ubicaciones separadas, protegidas frente a robo, fuego o agua.
- Usa una passphrase adicional fuerte y distinta del PIN, y no la anotes junto a la seed principal.
- Verifica siempre en la pantalla física del dispositivo la dirección y el importe antes de confirmar cualquier operación, ya que el ordenador puede mostrar datos manipulados.
- Evita conectar la wallet a ordenadores públicos o compartidos, y revisa periódicamente las aplicaciones y extensiones del navegador que tengan acceso a ella.
Consejo profesional: si compraste el dispositivo de segunda mano o a través de un vendedor no autorizado, trátalo como potencialmente comprometido desde el primer día y genera una seed completamente nueva antes de depositar fondos. Nuestra guía para evitar estafas cripto amplía estos hábitos con ejemplos adicionales.
Qué aporta una investigación forense de Recovera en estos casos
Cuando el compromiso ya ha ocurrido y hay fondos en movimiento, el rastreo forense pasa de ser una opción teórica a una necesidad práctica. Existen empresas especializadas que trabajan precisamente en esa fase: reconstruir el recorrido de los fondos robados y convertir esa reconstrucción en un documento útil, ya sea para una negociación con un proveedor o para un procedimiento judicial.
El proceso combina varios elementos:
- Rastreo de transacciones a través de direcciones, contratos y, cuando aplica, puentes entre distintas blockchains.
- Investigaciones OSINT orientadas a identificar cuentas, plataformas o actores vinculados a los fondos.
- Preservación estructurada de la evidencia digital, de forma que conserve validez si se necesita ante un despacho de abogados o un juzgado.
- Elaboración de un informe técnico que documenta cada paso del rastreo con hashes, capturas y metadatos verificables.
Para empezar, el equipo suele solicitar la documentación inicial que ya recopilaste en las primeras horas: hashes de transacciones, direcciones implicadas, capturas de pantalla y cualquier comunicación relacionada con el incidente. Cuanto más completa llegue esa documentación, más rápido avanza el análisis posterior.
Lo que la mayoría de usuarios sigue subestimando
El incidente de Coldcard de 2026 deja una lección incómoda: la seguridad de una hardware wallet no depende solo del dispositivo, sino de un proceso que incluye fabricación, firmware y comportamiento del usuario a partes iguales. Ningún dispositivo, por bien diseñado que esté, sustituye la costumbre de verificar cada dirección en su propia pantalla.
La tendencia hacia auditorías continuas de firmware, en lugar de confiar en una revisión única al lanzamiento, va a marcar los próximos años del sector. Mientras tanto, la responsabilidad se reparte: el fabricante debe avisar con transparencia cuando algo falla, y el usuario debe conservar evidencia y pedir ayuda profesional en cuanto detecte algo anómalo, en lugar de intentar resolverlo solo por miedo o vergüenza.
— cristian
Cómo empezar tu investigación con Recovera
Investigar por tu cuenta las direcciones en un explorador te da una primera fotografía, pero reconstruir la ruta completa de fondos robados entre múltiples wallets, exchanges y a veces distintas blockchains exige herramientas de análisis forense que la mayoría de usuarios no tiene ni tiempo de aprender a usar. Ahí es donde Recovera entra en juego, combinando rastreo forense de transacciones con investigaciones OSINT para intentar identificar a los responsables y documentar el caso con validez legal.
Si sospechas que tu hardware wallet ha sido comprometida y ya tienes hashes, direcciones y capturas guardadas, el siguiente paso lógico es que un equipo especializado revise esa evidencia. Puedes consultar los servicios de investigación de estafas con criptomonedas que ofrece Recovera, donde se detalla el rastreo forense, la preservación de evidencia y la elaboración de informes técnicos. Si eres abogado y necesitas soporte documental para un caso, existe también un servicio específico para despachos profesionales con análisis técnico e informes listos para procedimiento judicial.
Avisos técnicos y guías consultadas
Los siguientes recursos respaldan las recomendaciones técnicas de este artículo y sirven como lectura adicional si quieres profundizar en algún punto concreto.
- El aviso oficial de Coinkite sobre el fallo de generación de seed en Coldcard, con el detalle técnico del problema y la recomendación de migración.
- La actualización de seguridad posterior de Coinkite, que explica las herramientas de verificación de entropía añadidas.
- La definición técnica de hardware wallet de Kaspersky, útil para entender qué protege realmente el dispositivo y qué no.
- La línea de ayuda en ciberseguridad de INCIBE, orientada a víctimas de fraude cripto en España.
- Si buscas contexto adicional sobre saldos y movimientos en blockchain, Wush reúne recursos prácticos sobre el tema.
Este artículo es información general y no sustituye el consejo de un asesor financiero cualificado. Consulte a un profesional financiero cualificado sobre su caso particular antes de actuar según este contenido.
Fuentes
- Kaspersky — What is a hardware wallet?
- Coin Bureau — Top security threats of hardware wallets
- INCIBE — Línea de ayuda en ciberseguridad (caso)
- Coldcard security advisory — Coinkite blog
Preguntas frecuentes
¿Qué es una hardware wallet y qué protege realmente?
Es un dispositivo físico que genera y guarda las claves privadas de forma aislada, sin exponerlas al ordenador o al móvil. Protege frente a malware que intente robar claves del sistema, pero no protege una seed expuesta ni una transacción maliciosa que el usuario confirme sin verificarla en pantalla.
¿Cómo puedo recuperar mi dinero si me estafaron con criptomonedas?
No hay garantía de recuperación total, pero una investigación forense blockchain puede rastrear el recorrido de los fondos y, si estos pasaron por un exchange, solicitar información al proveedor dentro de la ventana temporal en que aún conserva registros. Recovera ofrece este servicio de investigación de estafas combinando rastreo de transacciones con documentación válida para una denuncia.
¿Cuál es la hardware wallet más segura?
No existe un dispositivo infalible: la seguridad depende tanto del hardware como del proceso de generación de la seed y del comportamiento del usuario. El propio caso de Coldcard demuestra que incluso fabricantes reconocidos pueden sufrir fallos en la generación de seed que afectan a la seguridad real del dispositivo.
¿Cómo saber si todavía tengo fondos en la blockchain?
Consulta cada dirección pública derivada de tu wallet directamente en el explorador de bloques correspondiente, sin necesidad de conectar ni introducir tu seed. Ese método te muestra saldo, historial y fecha de cada movimiento de forma segura.
¿Revocar aprobaciones de contratos basta para proteger mis fondos?
Basta únicamente si el problema son permisos maliciosos concedidos a un contrato, no si tu seed o clave privada ha quedado expuesta. En ese segundo caso, la única acción efectiva es migrar los fondos a una seed nueva generada en un entorno limpio.