Custodia significa que un tercero guarda tus claves privadas; autocustodia significa que las guardas tú. La custodia elimina el riesgo de perder la clave por error propio, pero traslada tu dinero al riesgo de quiebra o hackeo del proveedor, como advierte la CNMV respecto a MiCA. La autocustodia elimina ese riesgo de contraparte, pero convierte cualquier fallo humano (phishing, control remoto, pérdida de la semilla) en una pérdida irreversible, según documenta INCIBE.
En resumen:
- La autocustodia elimina el riesgo de quiebra o hackeo del proveedor, pero aumenta la vulnerabilidad ante errores humanos como pérdida de la semilla o phishing.
- Los modelos intermedios como la semicustodia, multisig y MPC reducen puntos de fallo y facilitan recuperaciones, aunque añaden complejidad operativa y costes.
- Confiar en exchanges custodia implica riesgo de quiebra, apropiación indebida o hackeo, sin garantías de indemnización para los inversores en caso de insolvencia.
- La mayor amenaza en autocustodia son contratos maliciosos y técnicas de ingeniería social que, mediante control remoto o malware, permiten movimiento sin robo de la semilla.
- Revisar permisos activos, guardar copias offline de la semilla y limitar autorizaciones de contratos son medidas clave para reducir riesgos en ambos modelos.
Tabla de contenidos
- Qué diferencia técnica y legal separa custodia de autocustodia
- Qué riesgos de fraude existen en la custodia de terceros
- Qué riesgos de fraude existen en la autocustodia
- Cómo reconocer una estafa antes de perder los fondos
- Qué medidas concretas reducen el riesgo según tu modelo
- Multisig, MPC y la regla práctica para elegir modelo
- Qué hacer si ya has sido víctima de un fraude
- Qué modelo elegir y qué revisar hoy mismo
- Dónde consultar y denunciar de forma oficial
- Lo que la mayoría pasa por alto al elegir entre custodia y autocustodia
- Fuentes
- Preguntas frecuentes
Qué diferencia técnica y legal separa custodia de autocustodia
La diferencia entre ambos modelos se resume en una pregunta: ¿quién firma las transacciones? En un exchange custodial, el proveedor guarda las claves privadas en sus propios servidores y firma en tu nombre cuando ordenas un movimiento. Tú tienes un saldo contable, no una clave criptográfica: dependes de que la plataforma sea solvente y honesta. En una wallet no custodial, la clave privada vive en tu dispositivo o en un hardware wallet, y solo tú puedes autorizar una transacción on‑chain.
Entre estos dos extremos existen modelos intermedios que reparten el control:
- Semicustodia: el proveedor guarda una parte de la clave o actúa como copia de seguridad, pero no puede mover fondos sin tu participación.
- Multisig (firma múltiple): una transacción requiere varias firmas independientes, por ejemplo dos de tres claves distintas.
- MPC (computación multipartita): la clave nunca existe completa en un solo lugar, sino que se reconstruye de forma distribuida en el momento de firmar.
Según explica Stripe, estos modelos semicustodiales reducen los puntos únicos de fallo y facilitan la recuperación ante pérdida de un dispositivo, aunque añaden complejidad operativa que no todos los usuarios necesitan. La CNMV señala que la diferencia fundamental entre custodia y autocustodia radica precisamente en quién controla las claves privadas: la custodia introduce riesgo de contraparte, mientras que la autocustodia traslada toda la responsabilidad al usuario.
Qué riesgos de fraude existen en la custodia de terceros
Confiar tus criptomonedas a un exchange no elimina el fraude, solo cambia su forma. El riesgo de contraparte es el más grave: si el custodio quiebra, malversa fondos o sufre una intervención judicial, tu dinero queda atrapado o desaparece. Los colapsos de Mt. Gox, QuadrigaCX y FTX son el ejemplo de referencia de este escenario, con procesos de insolvencia y reclamaciones masivas contra los exchanges documentados por Reuters.
Los vectores de riesgo específicos de la custodia incluyen:
- Quiebra o apropiación indebida: el custodio usa o pierde los fondos de los clientes, dejándolos sin respaldo.
- Hackeo de la plataforma: un ataque externo compromete las claves centralizadas y vacía las reservas de todos los usuarios a la vez.
- Fuga de datos KYC: la información de verificación de identidad expuesta facilita ataques de ingeniería social posteriores.
- Congelaciones regulatorias: una orden judicial o administrativa puede bloquear el acceso a tus fondos durante meses.
No existe un sistema de indemnización general para inversores en criptoactivos en caso de quiebra de un proveedor, según señala la CNMV. MiCA eleva las obligaciones de los prestadores de custodia autorizados, pero no cubre a quien opera con plataformas no registradas ni elimina el riesgo de que un custodio autorizado incumpla sus propias obligaciones. Antes de depositar fondos en un custodio conviene comprobar si publica pruebas de reservas, si segrega los activos de clientes de los propios y si figura en el registro de proveedores autorizados.
Qué riesgos de fraude existen en la autocustodia
Guardar tus propias claves elimina el riesgo de que un tercero quiebre o desaparezca con tu dinero, pero abre la puerta a errores que no admiten segunda oportunidad. El vector más extendido en 2026 son los drainers: contratos maliciosos que solicitan un permiso (approval) de alcance ilimitado sobre tu wallet. Una vez que lo firmas, el atacante puede mover tus tokens sin necesidad de robar la frase semilla, según documenta Europol en su análisis de tácticas de fraude criptográfico organizado.
El segundo vector, igual de dañino, combina ingeniería social con software de acceso remoto:
- Control remoto: la víctima instala AnyDesk o TeamViewer creyendo hablar con soporte técnico, y el atacante opera la wallet directamente.
- Malware e infostealers: programas que copian archivos o capturas de pantalla donde puede estar guardada la frase semilla.
- Clones de dApps: interfaces idénticas a plataformas legítimas que capturan la clave o solicitan una firma maliciosa.
- Pérdida sin respaldo: un dispositivo dañado o robado sin copia de la semilla equivale a la pérdida total de los fondos.
INCIBE documenta que el control remoto combinado con reconocimiento social previo es una técnica repetida en casos reales: la víctima autoriza el acceso sin entender que está entregando el control total de su dispositivo. La amenaza real casi nunca está en el protocolo blockchain, sino en la exposición del dispositivo del usuario y en la interacción engañosa con la interfaz.
Consejo profesional: nunca instales software de acceso remoto a petición de alguien que te contactó primero, aunque diga representar a un exchange o a soporte técnico.
Cómo reconocer una estafa antes de perder los fondos
La mayoría de los fraudes en criptomonedas siguen un guion reconocible. Estas son las señales que deberían hacerte parar antes de firmar o transferir nada:
- Urgencia artificial: mensajes que exigen actuar en minutos, con amenazas de bloqueo de cuenta o pérdida de una oportunidad.
- Contacto no solicitado: alguien te escribe primero ofreciendo soporte, inversión o recuperación de fondos que nunca pediste.
- URL casi idéntica: dominios con un carácter cambiado o un subdominio añadido que imitan a un exchange o wallet conocidos.
- Permisos de contrato desproporcionados: una firma que solicita acceso ilimitado a todos tus tokens en lugar de a una cantidad concreta.
- Dirección de destino nueva o no verificada: la operación pide enviar fondos a una dirección que no reconoces ni puedes contrastar.
- Promesa de recuperación garantizada a cambio de un pago previo: este es el patrón conocido como Recovery Room.
El esquema Recovery Room merece atención propia porque ataca a quien ya fue víctima de un primer fraude. INCIBE advierte que estos falsos recuperadores contactan a las víctimas prometiendo rastrear y devolver los fondos robados a cambio de un pago anticipado, y que ese pago nunca conduce a la recuperación real. Cualquier oferta que exija dinero por adelantado sin mostrar antes evidencia verificable del rastreo debe tratarse como una segunda estafa.
Qué medidas concretas reducen el riesgo según tu modelo
Las defensas eficaces dependen de dónde guardas tus fondos, aunque algunas se aplican siempre.
Si operas con custodios, conviene:
- Comprobar auditorías y pruebas de reservas publicadas por el proveedor.
- Verificar la segregación de activos entre los fondos de clientes y los del propio custodio.
- Confirmar el registro como proveedor de servicios de criptoactivos (VASP) bajo MiCA antes de depositar cantidades relevantes.
Si mantienes autocustodia, las medidas cambian de naturaleza:
- Usa un hardware wallet para operaciones que superen lo que estarías dispuesto a perder por un fallo de software.
- Guarda la frase semilla en papel o metal, offline, nunca en fotos, notas del móvil o correo electrónico.
- Limita las aprobaciones de contratos y revócalas periódicamente con herramientas de revisión de permisos.
- Practica un ensayo de recuperación con una cantidad pequeña antes de depender de tu copia de seguridad para el grueso de tus fondos.
Hay medidas que funcionan en ambos modelos: activar 2FA con aplicación (no por SMS), usar un gestor de contraseñas, y no instalar nunca software de acceso remoto a petición de un contacto no verificado.
Consejo profesional: anota en un lugar seguro, físico y separado de la semilla, la fecha y el método de tu último ensayo de recuperación: si no puedes recordarlo, probablemente no funcionaría en una emergencia real.
Multisig, MPC y la regla práctica para elegir modelo
Los modelos híbridos existen porque ni la custodia total ni la autocustodia total resuelven todos los casos. Multisig exige varias firmas independientes para mover fondos, de modo que ningún dispositivo comprometido basta por sí solo para vaciar la cuenta. MPC reparte matemáticamente la clave entre varias partes que nunca la reconstruyen completa, lo que reduce el punto único de fallo sin la complejidad operativa de gestionar varias wallets físicas separadas.
Ambos añaden coste y fricción: configurar multisig requiere coordinar dispositivos o personas distintas, y los servicios MPC suelen depender de un proveedor tecnológico que introduce, de nuevo, cierta dependencia externa.
- Trading diario o cantidades pequeñas: la custodia en un exchange registrado resulta más práctica.
- Ahorro a largo plazo o patrimonio significativo: la autocustodia con hardware wallet minimiza el riesgo de contraparte.
- Empresas, fondos o patrimonios intermedios: multisig o MPC ofrecen un punto medio entre control y redundancia.
Qué hacer si ya has sido víctima de un fraude
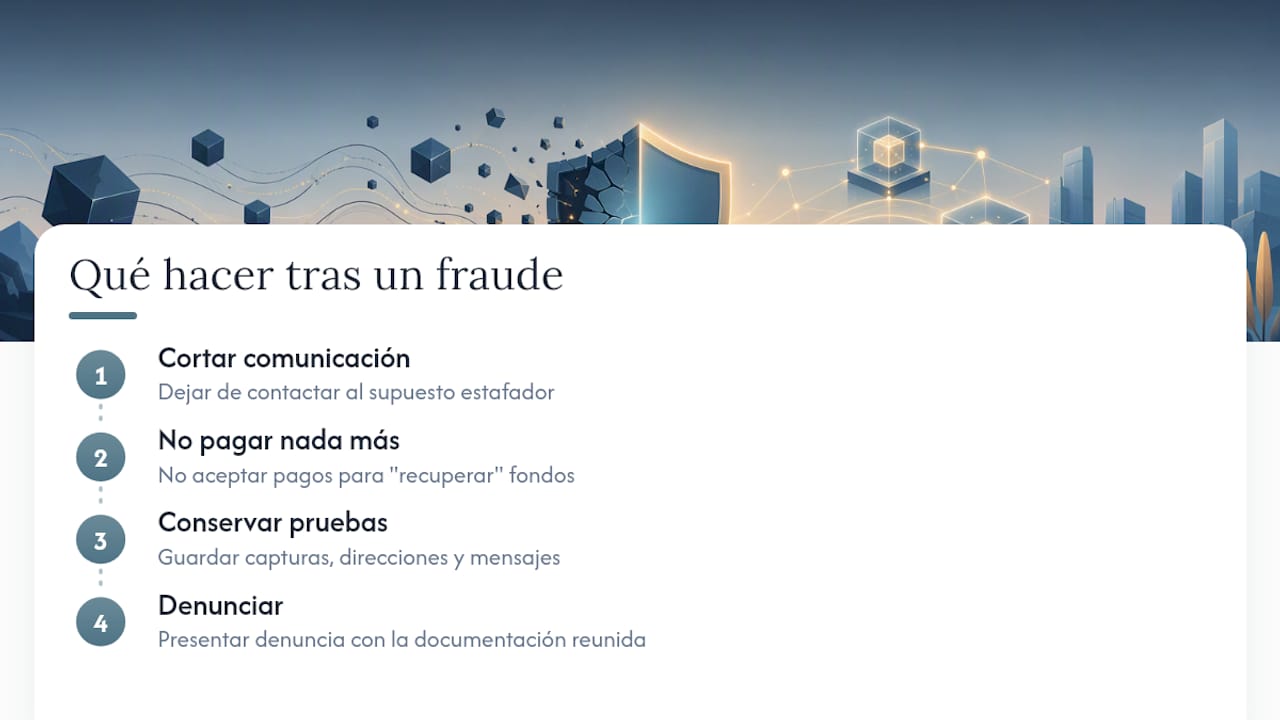
Actúa en este orden: corta toda comunicación con el supuesto estafador, no realices ningún pago adicional (especialmente si te ofrecen “recuperar” lo perdido) y guarda capturas, direcciones de wallet y mensajes antes de que desaparezcan. Denuncia ante las autoridades competentes con esa documentación en mano, siguiendo la guía de cómo conservar pruebas de fraude digital.
A partir de ahí, un análisis forense blockchain puede rastrear el destino real de los fondos y preparar un informe con validez para un procedimiento legal. Recovera presta este servicio de investigación de estafas con criptomonedas y advierte, como INCIBE, que nunca conviene pagar por adelantado a quien promete recuperar fondos sin mostrar antes evidencia verificable del rastreo.
Qué modelo elegir y qué revisar hoy mismo
Para cantidades pequeñas o de uso diario, la custodia en un proveedor registrado es razonable; para patrimonios significativos, la autocustodia con hardware wallet reduce mejor el riesgo; los importes intermedios se benefician de multisig o MPC. Revisa hoy tus permisos de contratos activos, confirma dónde está tu copia de la semilla y verifica si tu custodio publica pruebas de reservas.
Dónde consultar y denunciar de forma oficial
Para contrastar información o denunciar un fraude, la CNMV publica el marco de MiCA y las obligaciones de los proveedores de custodia; INCIBE ofrece guías de seguridad y canales de denuncia ciudadana; Europol documenta patrones de fraude transnacional. Antes de denunciar, reúne capturas de pantalla, direcciones de wallet implicadas y el historial completo de comunicaciones con el supuesto estafador.
Lo que la mayoría pasa por alto al elegir entre custodia y autocustodia
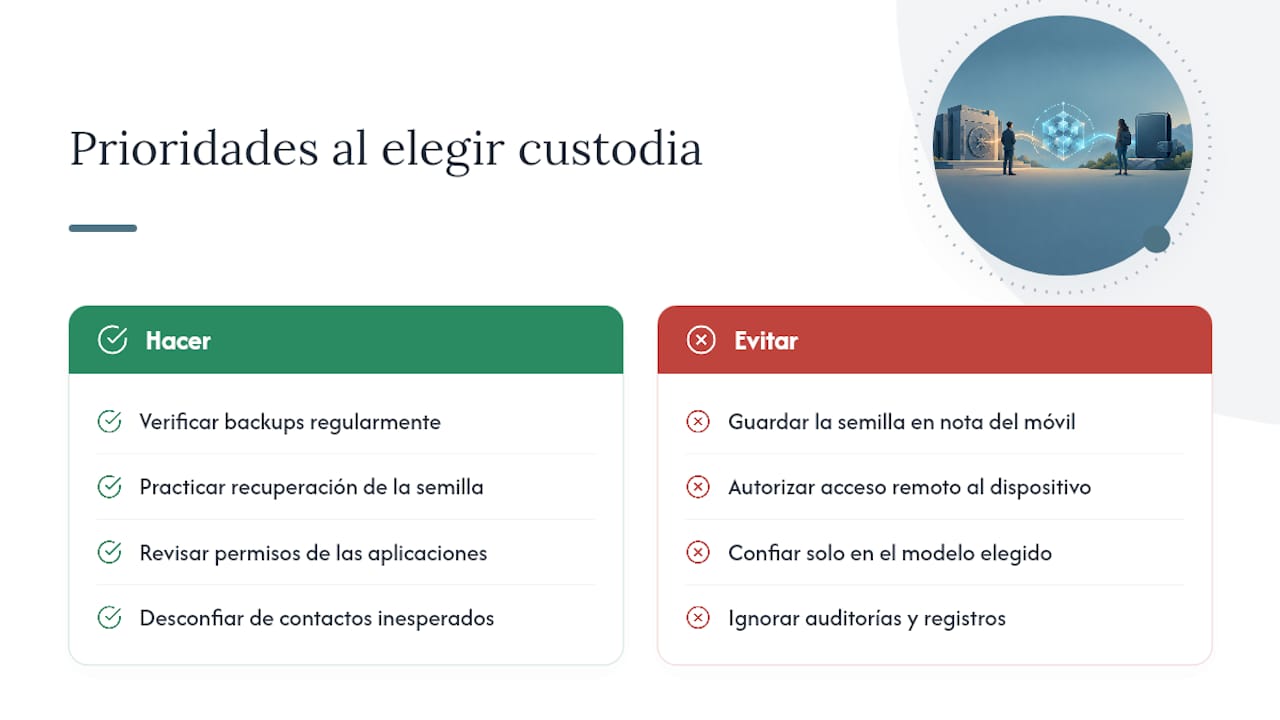
El debate suele plantearse como una elección moral entre “control total” y “comodidad”, y esa forma de plantearlo distrae del verdadero problema: la seguridad real depende menos del modelo elegido que de la disciplina con la que se aplica. Un usuario en autocustodia que jamás practicó una recuperación y guarda la semilla en una nota del móvil está peor protegido que un usuario en un custodio auditado y registrado bajo MiCA.
La conversación pública sobre autocustodia también subestima el peso de la ingeniería social. Los drainers y el control remoto no explotan un fallo criptográfico: explotan la confianza y la prisa. Ninguna wallet, por bien diseñada que esté, protege a alguien que autoriza voluntariamente el acceso a su dispositivo. Por eso la prioridad no debería ser elegir el modelo “correcto”, sino auditar con honestidad la propia capacidad de mantener disciplina: backups verificados, permisos revisados y escepticismo automático ante cualquier contacto no solicitado, venga de donde venga.
— cristian
Este artículo es información general y no sustituye el consejo de un asesor financiero cualificado. Consulte a un profesional financiero cualificado sobre su caso particular antes de actuar según este contenido.
Fuentes
- CNMV — MiCA: Regulación de criptoactivos
- INCIBE — Cripto robos y estafas digitales: lo que debes saber
- Europol — Crypto scams infographic
Preguntas frecuentes
¿Es más segura la custodia o la autocustodia frente a fraudes?
Ninguna de las dos es intrínsecamente más segura: la custodia elimina el riesgo de que tú pierdas la clave, pero añade el riesgo de que el proveedor quiebre o sea hackeado, como muestran los casos históricos de exchanges colapsados. La autocustodia elimina ese riesgo de contraparte, pero traslada toda la responsabilidad de evitar phishing y errores propios al usuario.
¿Qué es un drainer y cómo evitarlo?
Un drainer es un contrato malicioso que solicita un permiso de alcance ilimitado sobre tu wallet y, una vez firmado, puede mover tus tokens sin necesidad de robar la frase semilla, según documenta Europol. Revisa y revoca periódicamente los permisos de contratos activos con herramientas de gestión de aprobaciones.
¿Qué es una Recovery Room y por qué es peligrosa?
Una Recovery Room es una segunda estafa dirigida a víctimas de un fraude previo, en la que alguien promete rastrear y devolver los fondos robados a cambio de un pago anticipado. INCIBE recomienda no pagar nunca por adelantado y exigir evidencia verificable antes de confiar en cualquier oferta de recuperación.
¿MiCA protege mi dinero si el custodio quiebra?
MiCA impone obligaciones a los prestadores de custodia autorizados, pero la CNMV señala que no existe un sistema de indemnización general para inversores en caso de quiebra de un proveedor. Verificar el registro del custodio reduce el riesgo, pero no lo elimina por completo.
¿Qué debo hacer justo después de detectar un fraude cripto?
Corta la comunicación con el estafador, no realices pagos adicionales y guarda capturas, direcciones de wallet y mensajes como prueba antes de denunciar. Un análisis forense blockchain, como el que ofrece Recovera en su investigación de estafas con criptomonedas, puede rastrear el destino de los fondos y preparar un informe con validez legal.